Rollen
Unter Administration > Rollen (/v2/admin/roles) verwalten Sie die Benutzerrollen des Systems. Rollen definieren Berechtigungen und steuern den Zugriff auf Module und Funktionen.
Rollenübersicht
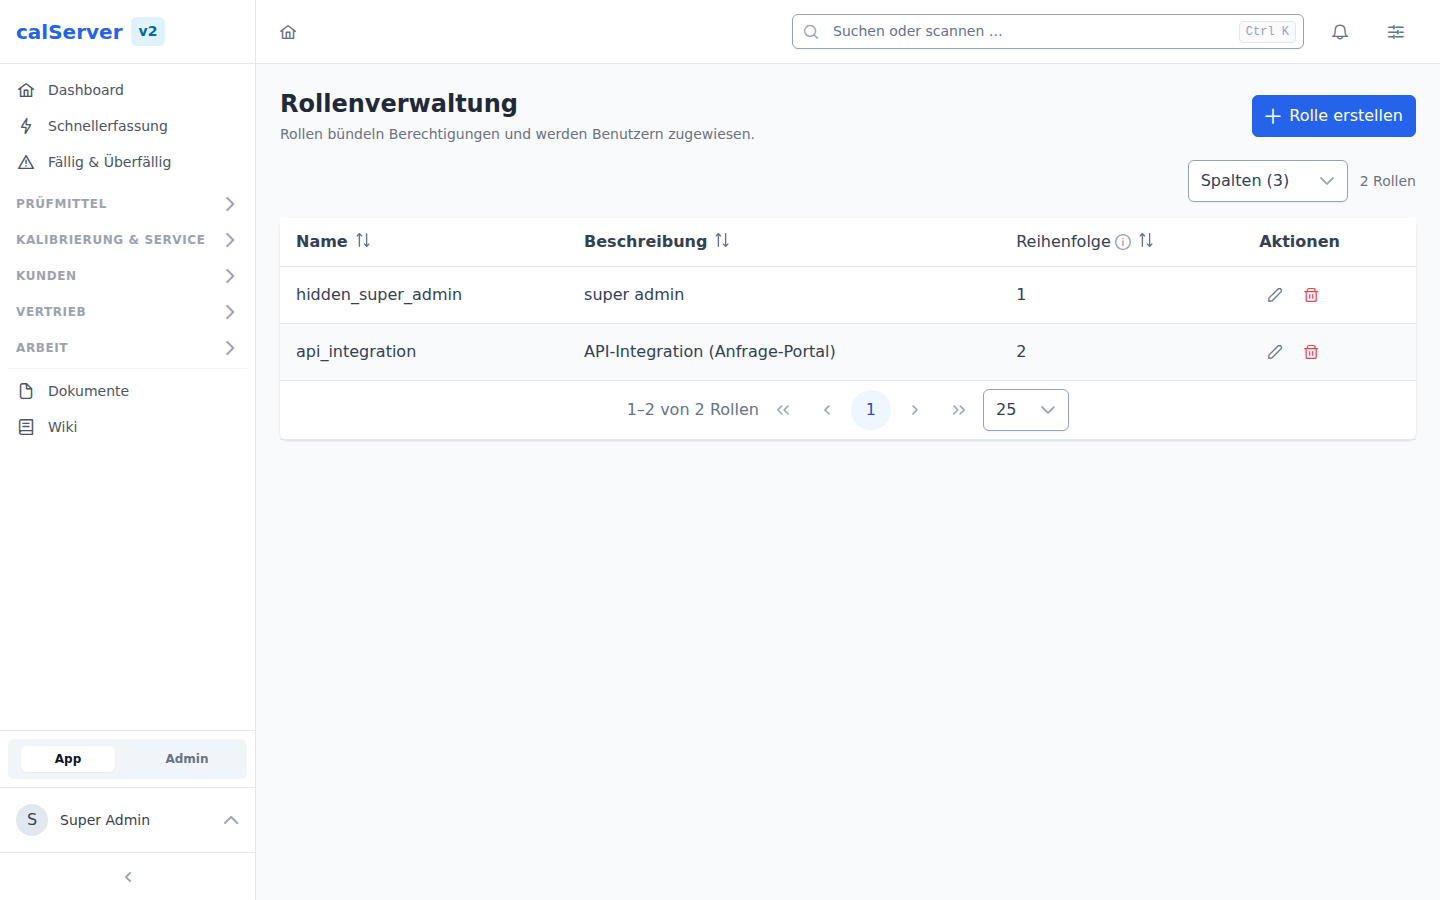
| Feld | Beschreibung |
|---|---|
| Name | Technischer Rollenname |
| Beschreibung | Erläuterung des Rollenzwecks |
| Default | Standardrolle für neue Benutzer |
| Aktionen | Bearbeiten, Duplizieren, Löschen |
Grundrollen aus der Vorlage
calServer liefert sechs Grundrollen mit. Sie werden nicht automatisch angelegt, sondern auf Klick: im Einrichtungsassistenten unter Administration > Einrichtung, Schritt Rollen, oder auf der Kommandozeile. Der Schritt zeigt je Vorlage, was sie kann und ob es sie hier schon gibt, und führt daneben zum Anlegen des zweiten Benutzers.
| Rolle | Umfang |
|---|---|
| Administration | Systemverwaltung: Einstellungen, Benutzer und Rollen, Sicherung, Felder, Vorlagen. Sieht den Betrieb, bearbeitet ihn nicht, und gibt keinen Kalibrierschein frei |
| Laborleitung | Fachliche Leitung samt Freigabe des Kalibrierscheins |
| Techniker | Kalibrieren und dokumentieren, ohne Freigabeberechtigung |
| Auditor | Nur lesen, dafür alles — für Begutachtung und internes Audit |
| Buchhaltung | Aufträge, Preise, Kunden; keine Kalibrierdaten |
| Kunde | Kundenzugang auf die eigenen Geräte und Scheine, lesend |
Zwei Regeln dabei:
- Bestehende Rollen bleiben unverändert. Trägt eine Rolle bereits den Namen einer Vorlage, wird sie übersprungen, samt ihrer Berechtigungen.
- Verknüpft wird nur, was es gibt. Fehlt eine Operation auf dieser Anlage (etwa vor einer V1-Übernahme), meldet das Ergebnis sie, statt sie stillschweigend auszulassen.
# Vorlagen ansehen (legt nichts an):
docker exec calserver-api-v2 php artisan roles:apply-template --list

# Alle fehlenden Grundrollen anlegen:
docker exec calserver-api-v2 php artisan roles:apply-template --force

# Nur die einer Betriebsart, oder nur eine einzelne:
docker exec calserver-api-v2 php artisan roles:apply-template --profile=pruefmittel --force
docker exec calserver-api-v2 php artisan roles:apply-template Auditor --force
Die Betriebsart aus dem Einrichtungsassistenten sortiert vor: Einer internen Prüfmittelverwaltung werden Buchhaltung und Kunde nicht angeboten. Angelegt werden können sie trotzdem, die Betriebsart schaltet nichts ab.
Ein Benutzerkonto entsteht dabei nicht — Rollen kommen aus der Vorlage, Benutzer aus der Benutzerverwaltung.
Rolle erstellen
- Klicken Sie auf Neue Rolle
- Vergeben Sie einen Namen und eine Beschreibung
- Wählen Sie die Berechtigungen aus den RBAC-Gruppen
RBAC-Berechtigungsgruppen
Die Berechtigungen sind in 27 Gruppen organisiert:
| Gruppe | Beispiel-Operationen |
|---|---|
| Inventarverwaltung | inventory_view, inventory_edit, inventory_delete |
| Kalibrierverwaltung | calibration_view, calibration_edit, calibration_delete |
| Kundenverwaltung | customers_view, customers_edit, customers_delete |
| Standortverwaltung | location_view, location_edit, location_delete |
| Reparaturverwaltung | repair_view, repair_edit, repair_delete |
| API-Zugang | using_API |
| Benutzerverwaltung | user_management_view, user_management_edit, user_management_delete |
| Rollenverwaltung | role_edit, role_delete |
| Gruppenverwaltung | group_edit, group_delete |
| Feldverwaltung | field_management_admin |
| Statusverwaltung | status_view, status_edit, status_delete |
| Berichtsverwaltung | report_management_admin |
| Dateiverwaltung (DMS) | dms_view, dms_edit, dms_delete |
| E-Mail-Verwaltung | email_management_view, email_management_edit, email_management_delete |
| Grundeinstellungen | basic_setting_admin |
| Support-Verwaltung | support_view, support_edit, support_delete |
Grid-Templates pro Rolle
Jeder Rolle können Grid-Templates zugeordnet werden:
- Templates definieren die Standard-Spaltenansicht für Benutzer dieser Rolle
- Benutzer können die Ansicht individuell anpassen (basierend auf dem Template)
- Im Grid öffnen neben einer Zuordnung zeigt, was diese Rolle tatsächlich sieht — an echten Daten statt als Spaltenliste
Der bequemere Weg für neue Zuordnungen führt über das Grid selbst: Ansicht einrichten, Ansicht speichern …, Für Rollen freigeben anhaken. Details in Grid-Templates.
Feldsichtbarkeit pro Rolle
Über AuthItemField kann gesteuert werden, welche Felder für eine Rolle sichtbar sind:
- Bestimmte Felder können für bestimmte Rollen ausgeblendet werden
- Dies ergänzt die generelle Feldkonfiguration
Rolle duplizieren
Erstellen Sie neue Rollen durch Duplizieren einer bestehenden Rolle und passen Sie nur die abweichenden Berechtigungen an.